Современное программное обеспечение редко существует изолированно, как автономная программа на отдельном компьютере, — сегодня приложения активно обмениваются данными с внешними сервисами, работают с учётными записями и персональными данными пользователей, подключаются к базам данных и сторонним API, разворачиваются в облачной инфраструктуре и микросервисной архитектуре, взаимодействуют с платёжными шлюзами и системами аналитики. Чем сложнее и многосвязнее становится система, чем больше в ней компонентов, зависимостей и точек интеграции, тем шире становится поверхность атаки и тем больше потенциальных уязвимостей, через которые ошибка в коде, неверная конфигурация или слабое место в библиотеке могут превратиться в реальную проблему безопасности — утечку данных, несанкционированный доступ, финансовые потери или репутационный ущерб. При этом скорость разработки в современном мире постоянно растёт: релизы выходят ежедневно, а иногда и несколько раз в день, и в этих условиях традиционные подходы к обеспечению безопасности просто не успевают за темпом изменений.
Именно поэтому классическая модель, при которой разработчики сначала создают программу, затем передают её специалистам по тестированию, а вопросы безопасности проверяются ближе к релизу или уже после него, плохо сочетается с быстрым, итеративным циклом разработки. Исправление уязвимости, найденной на позднем этапе, может потребовать возврата к уже завершённым задачам, существенной переработки архитектуры, повторного тестирования, переноса сроков выпуска и дополнительных затрат, а в худшем случае — экстренного выпуска патчей уже после того, как уязвимость попала в production и была использована злоумышленниками. DevSecOps предлагает принципиально иной подход: встроить безопасность непосредственно в процессы разработки и эксплуатации, сделать её неотъемлемой частью каждой итерации, автоматизировать проверки на всех этапах жизненного цикла продукта, чтобы проблемы выявлялись как можно раньше — на этапе написания кода, сборки, тестирования и развёртывания. По сути, безопасная разработка по перестаёт быть отдельным этапом, который кто-то делает «в конце», и становится непрерывным, сквозным процессом, в котором участвуют и разработчики, и инженеры по безопасности, и операционные команды.
Что такое DevSecOps и чем он отличается от DevOps
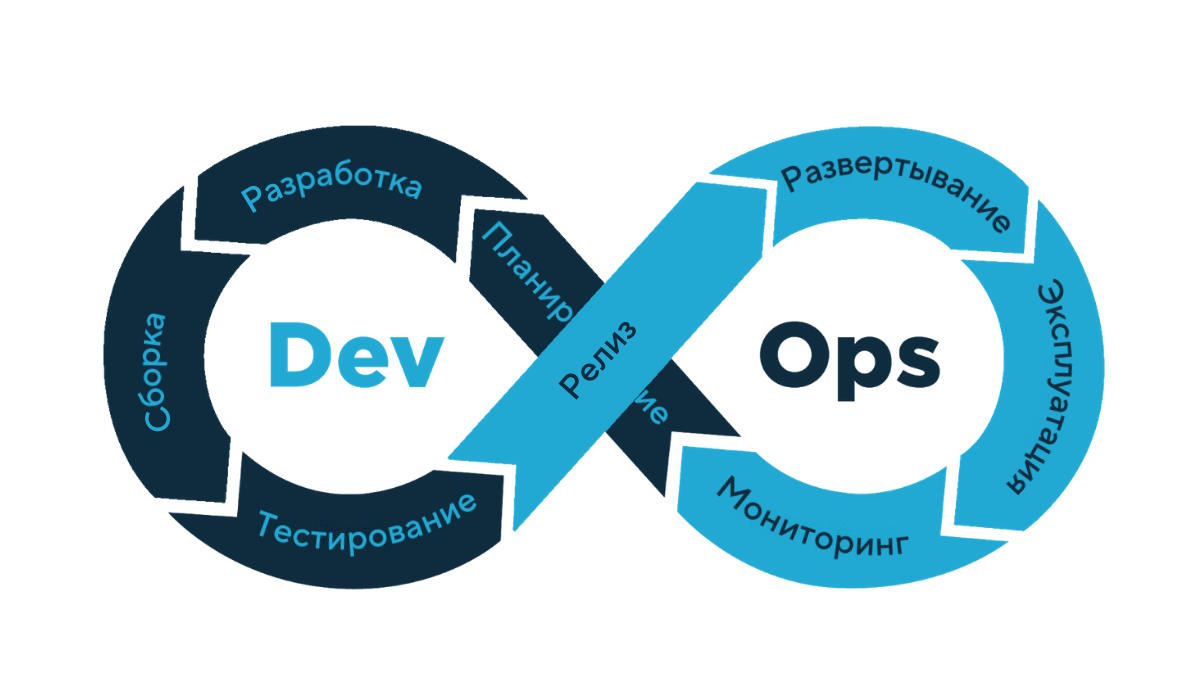
DevSecOps — это подход к разработке и эксплуатации программного обеспечения, при котором задачи информационной безопасности становятся частью общего процесса создания и сопровождения продукта. Название образовано от DevOps и Security: к взаимодействию разработчиков и специалистов по эксплуатации добавляется системная работа команды безопасности.
В классической модели DevOps основное внимание уделяется сокращению разрыва между разработкой и эксплуатацией. Команды автоматизируют сборку, тестирование, доставку и развертывание приложений, стремясь выпускать изменения быстрее и предсказуемее. DevSecOps сохраняет эту идею, но добавляет к ней постоянный контроль безопасности.
Разница заключается прежде всего не в наличии или отсутствии специалистов по информационной безопасности. В DevSecOps безопасность перестает быть задачей, которую можно полностью передать отдельному отделу в конце процесса. Ответственность распределяется между участниками разработки, а автоматизированные проверки становятся частью конвейера поставки программного обеспечения.
Почему безопасность нельзя оставлять на конец разработки
Представим приложение, в котором на этапе разработки была допущена ошибка при обработке пользовательского ввода. Если ее обнаружить после выхода продукта в эксплуатацию, потребуется найти причину, изменить код, провести повторное тестирование и выпустить обновление. Если же аналогичная проблема выявляется во время написания кода или автоматического тестирования, исправление обычно оказывается значительно проще.
Похожая ситуация возникает с зависимостями. Современное приложение может использовать десятки или сотни сторонних библиотек. Уязвимость в одной из них способна повлиять на безопасность всего продукта. DevSecOps предполагает автоматический контроль таких компонентов, чтобы команда знала, какие зависимости используются, какие версии установлены и какие проблемы безопасности с ними связаны.
Еще одна важная область — конфигурация инфраструктуры. Ошибка может находиться не в исходном коде, а, например, в настройках контейнера, облачного ресурса или системы управления доступом. Поэтому безопасная разработка должна учитывать не только программный код, но и окружение, в котором приложение работает.
Узнать больше подробностей можно на сайте компании Infosecurity, in4security.com.
Основные принципы безопасной разработки
DevSecOps не сводится к установке одного сканера уязвимостей или добавлению нескольких проверок в CI/CD. Это совокупность практик, которые позволяют учитывать безопасность при проектировании, разработке, тестировании и эксплуатации программного продукта.
Один из ключевых принципов — shift left, то есть перенос проверок безопасности на более ранние этапы жизненного цикла. Чем раньше обнаружена проблема, тем меньше стоимость ее исправления. Разработчик может получить предупреждение непосредственно во время работы с кодом, а команда — автоматически обнаружить потенциальную уязвимость еще до формирования релизной сборки.
Автоматизация проверок
Ручная проверка остается полезной, но полностью полагаться на нее при частых релизах сложно. Поэтому DevSecOps активно использует автоматизированные инструменты.
Статический анализ кода, или SAST, позволяет искать потенциально небезопасные конструкции непосредственно в исходном коде. Анализ компонентов и зависимостей помогает выявлять известные уязвимости в сторонних библиотеках. Динамическое тестирование, или DAST, позволяет проверять уже работающую систему с точки зрения возможных атак.
Отдельное направление связано с инфраструктурой как кодом. Если серверы, сети, контейнеры и облачные ресурсы описываются конфигурационными файлами, их тоже можно проверять автоматически. Это позволяет обнаруживать небезопасные настройки еще до того, как они попадут в рабочую среду.
Минимально необходимые права
Безопасная разработка предполагает ограничение доступа до уровня, необходимого конкретному пользователю, сервису или процессу. Этот принцип часто называют принципом наименьших привилегий.
Например, приложению далеко не всегда требуется полный доступ к базе данных. Если ему необходимы только определенные операции, права можно ограничить соответствующим набором разрешений. Аналогичный подход применяется к учетным записям разработчиков, сервисным аккаунтам, CI/CD-системам и облачным ресурсам.
Такой подход уменьшает последствия компрометации отдельной учетной записи или компонента. Даже если злоумышленник получит доступ к одному элементу системы, его возможности будут ограничены выданными ему полномочиями.

Безопасность секретов
Пароли, токены, API-ключи, сертификаты и другие секретные данные не должны храниться непосредственно в исходном коде или открытых конфигурационных файлах репозитория. Если секрет случайно попадает в Git-репозиторий, удалить его из последнего коммита недостаточно: значение могло сохраниться в истории изменений.
Поэтому в DevSecOps применяются специализированные хранилища секретов и механизмы автоматической проверки репозиториев. Дополнительный контроль помогает обнаружить случайную публикацию чувствительных данных еще до того, как изменение попадет в основной код или рабочую систему.
Безопасность как общая ответственность
DevSecOps меняет и организационный подход. Безопасность не должна восприниматься как задача, которая принадлежит исключительно специалистам по информационной безопасности. Разработчики отвечают за безопасный код, DevOps-инженеры — за защищенную инфраструктуру и процессы доставки, специалисты по безопасности помогают формировать требования, модели угроз и правила контроля.
При этом распределение ответственности не означает, что каждый разработчик должен превращаться в эксперта по кибербезопасности. Гораздо эффективнее предоставить командам понятные правила, автоматизированные инструменты и обратную связь, которая позволяет исправлять проблемы непосредственно в процессе работы.
Роль безопасности на разных этапах жизненного цикла ПО
Безопасность должна сопровождать продукт от появления идеи до эксплуатации и вывода системы из использования. На разных этапах меняются инструменты и задачи, но общий принцип остается одинаковым: потенциальные риски выявляются как можно раньше и контролируются на протяжении всего жизненного цикла.
Планирование и проектирование
Еще до написания первой строки кода можно определить, какие данные будет обрабатывать система, кто получит к ним доступ и какие внешние компоненты будут использоваться. На этом этапе полезно проводить моделирование угроз и определять требования к безопасности.
Например, для интернет-магазина особое значение будут иметь учетные записи пользователей, платежные операции и персональные данные. Для внутренней корпоративной системы на первый план могут выйти разграничение доступа, интеграция с каталогом сотрудников и защита внутренних API.
Если такие особенности определить заранее, архитектура системы будет учитывать безопасность с самого начала, а не пытаться компенсировать архитектурные ограничения после завершения разработки.
Написание кода
На этапе разработки безопасность становится частью повседневной работы программиста. Статические анализаторы могут проверять исходный код на потенциально опасные конструкции, а плагины для IDE способны сообщать о некоторых проблемах непосредственно во время написания программы.
Полезную роль играет и code review. Проверка изменений другим разработчиком позволяет заметить ошибки в логике авторизации, обработке входных данных, работе с файлами и других чувствительных участках кода.
Отдельное внимание уделяется безопасной работе с пользовательским вводом. Данные, поступающие от пользователя, внешнего сервиса или другого источника, нельзя автоматически считать доверенными. Их необходимо корректно проверять, обрабатывать и передавать между компонентами системы.
Сборка и тестирование
После написания кода начинаются автоматизированные проверки. В CI/CD-конвейер можно включить анализ исходного кода, проверку зависимостей, поиск секретов и другие процедуры.
На этом этапе безопасность становится частью обычного pipeline. Если критичная проверка не пройдена, сборка может быть остановлена до публикации артефакта. При этом правила должны быть настроены разумно: слишком большое количество ложных срабатываний способно привести к тому, что разработчики начнут игнорировать предупреждения.
Тестирование безопасности может включать и проверку работающего приложения. DAST-инструменты взаимодействуют с системой через доступные интерфейсы и пытаются обнаружить определенные классы проблем уже в запущенной среде.
Развертывание
Перед публикацией приложения необходимо проверить не только сам программный код, но и окружение. Неправильные настройки контейнеров, облачных сервисов, сетевых правил или прав доступа способны создать уязвимость даже в хорошо написанном приложении.
Поэтому DevSecOps распространяется на инфраструктуру и процесс развертывания. Конфигурации можно проверять автоматически, а изменения инфраструктуры — проходить через те же контролируемые процессы, что и изменения программного кода.
Эксплуатация и сопровождение
После релиза работа с безопасностью не заканчивается. Появляются новые уязвимости, обновляются зависимости, меняются конфигурации и возникают новые угрозы. Поэтому эксплуатационная среда должна постоянно контролироваться.
Важную роль играют мониторинг, анализ событий безопасности, своевременное обновление компонентов и управление уязвимостями. Если в используемой библиотеке обнаружена критическая проблема, команда должна иметь возможность быстро определить, какие приложения используют эту версию, и подготовить обновление.
Так формируется замкнутый цикл: информация из эксплуатации возвращается к разработчикам, а обнаруженные проблемы становятся основанием для изменений в коде, конфигурации или процессе разработки.
Какие задачи помогает решать DevSecOps
Основная задача DevSecOps заключается в том, чтобы сделать безопасность постоянной частью процесса создания программного обеспечения. Это позволяет решать сразу несколько связанных проблем — от поиска уязвимостей до контроля компонентов и инфраструктуры.
Раннее обнаружение уязвимостей
Автоматические проверки позволяют находить часть проблем еще до выхода продукта в эксплуатацию. Разработчик получает информацию о потенциальном риске на том этапе, когда соответствующий участок кода еще находится в работе.
Это сокращает количество ситуаций, когда критическая ошибка обнаруживается уже после релиза. Кроме того, ранняя обратная связь помогает команде лучше понимать причины возникновения проблем и постепенно повышать качество разработки.
Контроль сторонних компонентов
Современное приложение редко состоит исключительно из собственного кода. Используются фреймворки, библиотеки, пакеты, контейнерные образы и другие готовые компоненты. DevSecOps помогает составлять представление о составе программного продукта и отслеживать известные уязвимости в его зависимостях.
Особенно полезно это при наличии большого количества проектов. Без автоматизации разработчикам сложно вручную отслеживать версии всех компонентов и своевременно реагировать на новые сообщения об уязвимостях.
Защита CI/CD-конвейера
Сам процесс сборки и доставки программного обеспечения тоже является потенциальной целью атаки. В CI/CD могут находиться учетные данные, ключи доступа к репозиториям, облачным платформам и серверам.
Поэтому DevSecOps рассматривает конвейер поставки как часть защищаемой инфраструктуры. Контролируются права доступа, секреты, используемые инструменты и артефакты сборки. Чем больше автоматизирована разработка, тем важнее защищать механизмы, которые эту автоматизацию обеспечивают.
Снижение стоимости исправления ошибок
Исправить проблему на этапе проектирования или написания кода обычно проще, чем обнаружить ее после публикации приложения. Позднее исправление может затронуть документацию, тесты, инфраструктуру и уже развернутые версии продукта.
DevSecOps стремится сделать безопасность частью стандартного рабочего процесса. В результате исправление многих проблем превращается из отдельной масштабной задачи в обычное изменение кода или конфигурации, которое проходит через существующий процесс разработки.
Формирование единого процесса безопасности
При разрозненном подходе разработчики, DevOps-инженеры и специалисты по безопасности могут использовать разные процессы и инструменты. Это создает дополнительные задержки и затрудняет понимание того, кто отвечает за конкретную проблему.
DevSecOps объединяет эти направления вокруг общего жизненного цикла продукта. Безопасность становится одним из критериев качества программного обеспечения наряду с функциональностью, производительностью и стабильностью.
При этом DevSecOps не означает, что все возможные угрозы можно устранить с помощью автоматических сканеров. Инструменты обнаруживают определенные классы проблем, но не заменяют архитектурный анализ, ручное тестирование, моделирование угроз и профессиональную экспертизу. Наиболее эффективный подход сочетает автоматизацию с понятными процессами и ответственностью команды.
***
DevSecOps представляет собой развитие практик DevOps, в которых безопасность становится частью всего жизненного цикла программного обеспечения. Вместо того чтобы искать уязвимости непосредственно перед релизом или уже после появления продукта в эксплуатации, команда контролирует риски начиная с проектирования и заканчивая сопровождением работающей системы.
Такой подход объединяет безопасное программирование, анализ зависимостей, контроль секретов, проверку инфраструктуры, автоматизированное тестирование и постоянный мониторинг. Его ценность заключается не в конкретном наборе инструментов, а в изменении самого процесса разработки: безопасность учитывается там же, где планируются функции, пишется код, выполняется тестирование и осуществляется развертывание.
Для современных проектов это особенно актуально из-за высокой скорости выпуска изменений и большого количества внешних компонентов. Чем раньше команда получает информацию о потенциальной проблеме и чем проще встроить ее исправление в обычный цикл разработки, тем меньше вероятность, что небольшая ошибка превратится в серьезную проблему уже в работающей системе.
Эксперт: Лиза
 DevSecOps: что это такое и зачем нужна безопасная разработка
 Как выбрать IT-направление для работы с искусственным интеллектом
 Как выбрать Mac mini: какую конфигурацию подобрать под свои задачи
 Как удержать позиции в поисковых системах: ключевая роль регулярного ведения сайта
 Исследование: ИИ-агенты самостоятельно создали собственный сленг в процессе общения
 Артефакты видеокарты - что делать, как исправить?
 Синий экран смерти коды ошибок Bsod
 Как удалить вирус explorer exe - решение проблемы, скачать explorer.exe
 Как удалить вирус с компьютера с помощью утилиты AVZ
 Температура процессора - способы уменьшения и какой должна быть температура компьютера